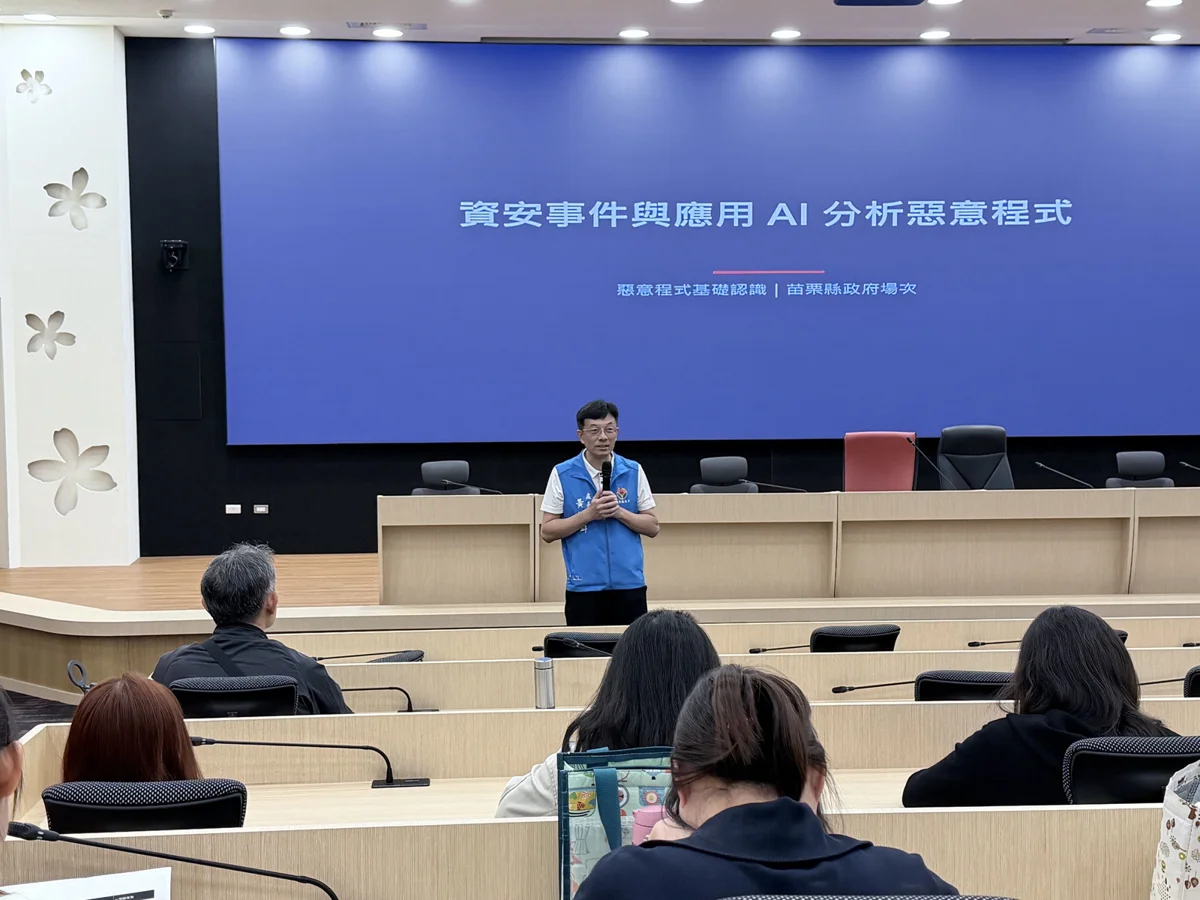
圖片來源:苗栗縣政府
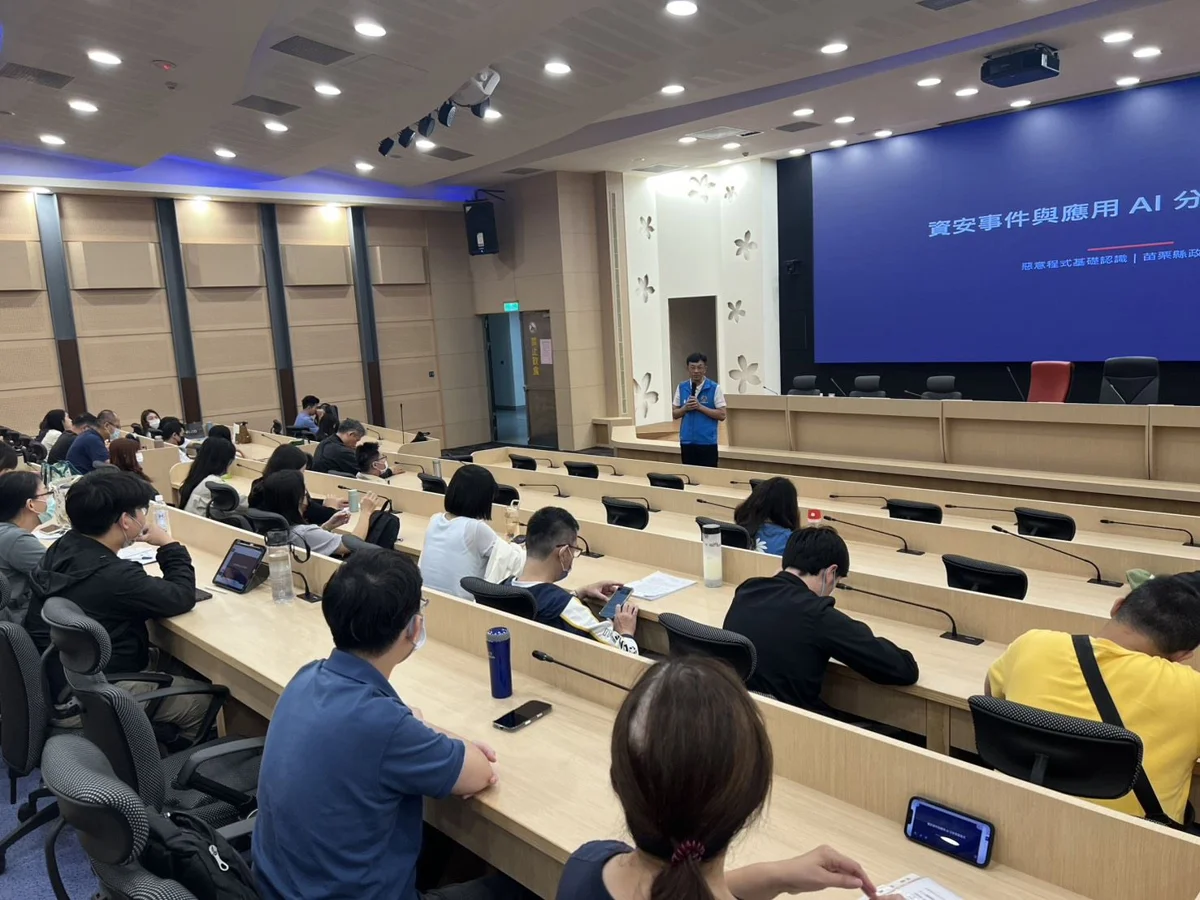
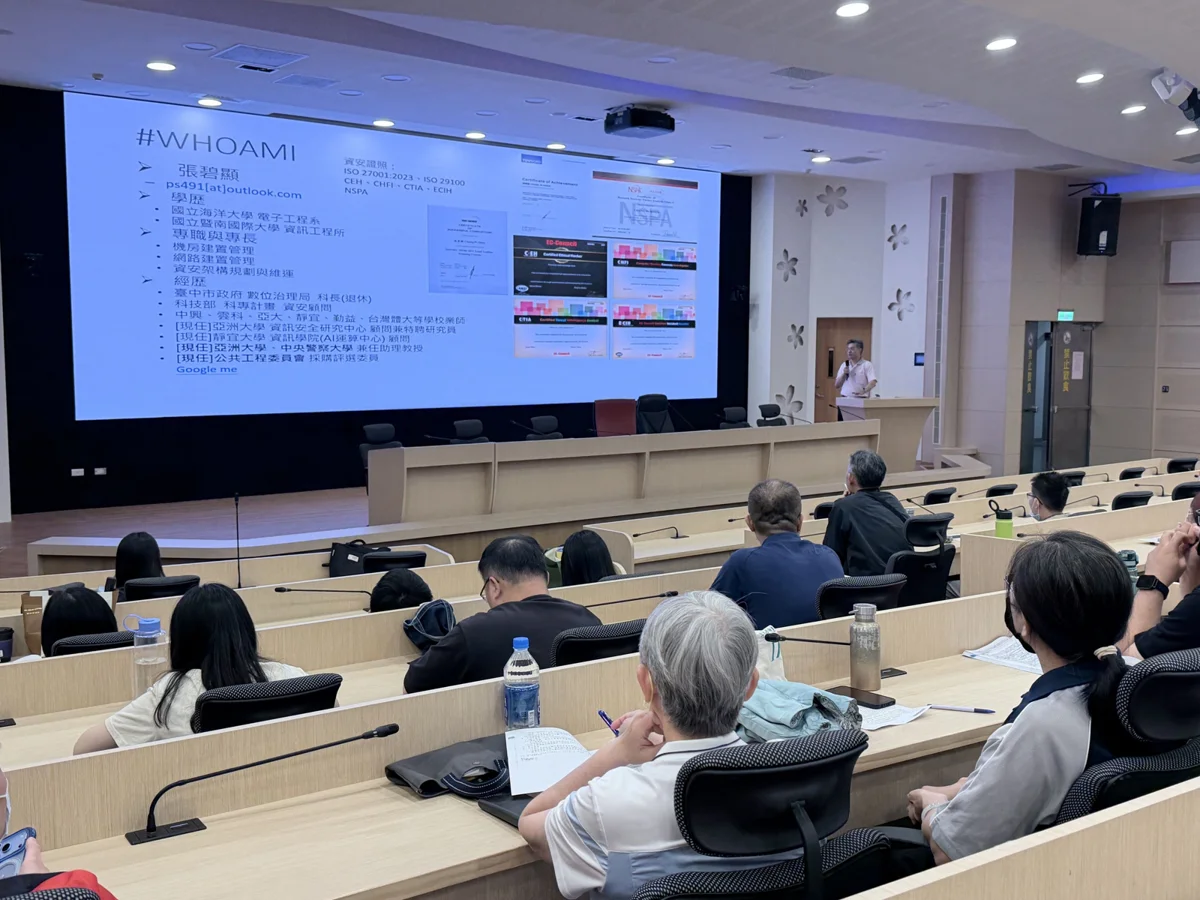
為持續提升公部門的資通安全防護及事件應變能力,苗栗縣政府於10月29日舉辦「資訊人員資安專業訓練課程-資安事件與應用AI分析惡意程式」。本次訓練除了召集苗栗縣內資安責任等級B、C級機關的資訊人員外,更特別邀請中台灣區域治理平台各縣市政府的資訊人員共同參與。期望藉由跨縣市的專業交流與經驗分享,深化區域合作與聯防觀念,進而強化各機關面對威脅時的橫向聯繫與處置量能,共同提升中台灣整體的防護韌性。
剖析常見惡意程式與實際案例,奠定事件鑑識基礎
課程內容首先從法規遵循及當前的威脅情勢切入,詳細介紹木馬、病毒、蠕蟲、勒索軟體以及網站後門等常見的惡意程式與攻擊手法。講師從攻擊流程與生命週期的角度,說明資安事件可能留下的各類跡證,並結合網站遭入侵等實際案例,深入解析事件的根本原因、攻擊鏈及應變處理觀念。此外,課程中也介紹了傳統的靜態與動態分析方式,協助參訓人員建立完整的事件鑑識與分析基礎。
導入AI輔助提升判讀效率,落實日常資安維運
因應人工智慧技術快速發展,本次訓練進一步導入AI輔助分析技術。透過程式碼解讀、混淆還原、執行語意解析及特徵比對等應用,展示AI如何協助資訊人員降低分析門檻並提升判讀效率。課程中也特別強調,AI的定位在於輔助「內容判讀」,並不能取代專業人員的最終判斷;在使用生成式AI時,仍必須嚴格遵守法規,重視機敏資料與個人資料保護,且分析結果須由專業人員查證。
苗栗縣政府表示,期盼透過這次的專業訓練,深化所屬機關人員對威脅處理及惡意程式分析的知能,並將AI技術適切運用於日常維運及應變工作中,持續強化機關的資安防護能力。